Lab 06 : Création d'un load balancer relié à Internet dans un Net
Objectifs
Section intitulée « Objectifs »À l’issue de ce lab, vous serez capable de :
- expliquer le rôle d’un load balancer (répartiteur de charge) du service LBU (Load Balancer Unit) ;
- préparer un Net (réseau virtuel) avec un Subnet (sous-réseau) public et deux Subnets privés situés dans deux Sous-régions (Subregions) différentes ;
- configurer les Security Groups (groupes de sécurité) d’un load balancer et de ses VMs backend ;
- créer avec octl un load balancer relié à Internet, avec un listener HTTP ;
- configurer le health check (contrôle de santé) d’un load balancer ;
- enregistrer des VMs backend auprès d’un load balancer et vérifier leur état ;
- vérifier la répartition du trafic entre les VMs backend.
Architecture du lab
Section intitulée « Architecture du lab »OUTSCALE propose, avec le service LBU, des load balancers qui répartissent le trafic entrant entre plusieurs VMs. Un load balancer améliore la disponibilité et la fiabilité d’une application : si une VM devient défaillante, le trafic est envoyé aux autres.
Un load balancer OUTSCALE peut être soit relié à Internet, soit interne :
- relié à Internet (
internet-facing) : il reçoit le trafic venant d’Internet et le répartit entre ses VMs backend, qui peuvent se trouver dans n’importe quelle Sous-région de la Région ou n’importe quel Subnet de son Net. Il peut être créé dans le Cloud public ou dans un Net ; - interne (
internal) : il répartit le trafic entre des VMs à l’intérieur d’un Net, sans être joignable depuis Internet. Il ne peut être créé que dans un Net.
Chaque load balancer reçoit les requêtes sur au moins un listener : un protocole (HTTP, HTTPS, TCP ou SSL) et un port, compris entre 1 et 65535, sur lesquels il écoute, associés au protocole et au port des VMs backend vers lesquelles il transmet les requêtes.
Conseil : créez un load balancer par service. Un load balancer partagé entre plusieurs services peut masquer la défaillance de l’un d’eux.
Dans ce lab, vous testez le service avec deux serveurs web et un load balancer relié à Internet.
Le lab repose sur un Net architecte-lab06-net (10.0.0.0/16) qui contient trois Subnets :
- le Subnet public
architecte-lab06-pub-net, dans la Sous-régioneu-west-2a, accueille la VM bastion, le NAT Service et le load balancer ; - le Subnet privé
architecte-lab06-private-net-a, dans la Sous-régioneu-west-2a, accueille le serveur webarchitecte-lab06-vm-web-a; - le Subnet privé
architecte-lab06-private-net-b, dans la Sous-régioneu-west-2b, accueille le serveur webarchitecte-lab06-vm-web-b.
Les deux serveurs web n’ont pas d’IP publique. Ils accèdent à Internet par le NAT Service, uniquement pour installer leurs paquets au premier démarrage.
Le load balancer architecte-lab06-lb est relié à Internet. Il reçoit les requêtes HTTP sur le port 80 et les répartit entre les deux serveurs web, ses VMs backend. Il envoie le trafic uniquement aux VMs backend que son health check considère comme saines. Comme les deux serveurs web sont dans deux Sous-régions différentes, l’application reste accessible si l’une des deux Sous-régions devient indisponible.
Le lab utilise deux outils :
- Cockpit, pour les parties 1 à 4 : vous construisez le Net, ses Subnets, son routage et les VMs, comme dans le Lab 02 ;
- octl, pour les parties 6 à 8 et le challenge : vous créez et configurez le load balancer en ligne de commande, comme dans le Lab 05.
La partie 5 se fait dans un terminal, en SSH.
Prérequis
Section intitulée « Prérequis »Avant de commencer, vous devez disposer :
- d’un compte OUTSCALE actif ;
- d’un accès à Cockpit ;
- d’un terminal bash avec un client SSH et
curl; - d’une connexion Internet ;
- de la paire de clés
architecte-lab01et de son fichieroutscale_architecte-lab01.rsa, créés dans le Lab 01 ; - d’octl, installé et configuré avec le profil
defaultdans le Lab 05 ; - des connaissances acquises dans le Lab 02 (Net, Subnets, route tables, NAT Service, VM bastion) et dans le Lab 05 (octl).
Ce lab ne réutilise aucune ressource OUTSCALE des labs précédents, à l’exception de la paire de clés architecte-lab01.
Le lab utilise la région eu-west-2.
Remarque : l’interface Cockpit peut évoluer. Les noms ou l’emplacement de certains boutons peuvent différer légèrement des instructions de ce lab.
1. Créer le Net et les Subnets (Cockpit)
Section intitulée « 1. Créer le Net et les Subnets (Cockpit) »1.1 Créer le Net
Section intitulée « 1.1 Créer le Net »-
Dans Cockpit, sélectionnez Network > Nets & Subnets.
-
Cliquez sur Create Net Only.
-
Dans le champ Name, saisissez :
architecte-lab06-net -
Dans le champ IP range, saisissez :
10.0.0.0/16 -
Cliquez sur Create.
1.2 Créer le Subnet public
Section intitulée « 1.2 Créer le Subnet public »-
Cliquez sur le nom du Net
architecte-lab06-net. -
Cliquez sur Create Subnet.
-
Dans le champ Name, saisissez :
architecte-lab06-pub-net -
Dans le champ IP range, saisissez :
10.0.1.0/24 -
Dans la liste Subregion, sélectionnez
eu-west-2a. -
Cliquez sur Create.
1.3 Créer le Subnet privé de la Sous-région eu-west-2a
Section intitulée « 1.3 Créer le Subnet privé de la Sous-région eu-west-2a »-
Cliquez sur Create Subnet.
-
Dans le champ Name, saisissez :
architecte-lab06-private-net-a -
Dans le champ IP range, saisissez :
10.0.2.0/24 -
Dans la liste Subregion, sélectionnez
eu-west-2a. -
Cliquez sur Create.
1.4 Créer le Subnet privé de la Sous-région eu-west-2b
Section intitulée « 1.4 Créer le Subnet privé de la Sous-région eu-west-2b »-
Cliquez sur Create Subnet.
-
Dans le champ Name, saisissez :
architecte-lab06-private-net-b -
Dans le champ IP range, saisissez :
10.0.3.0/24 -
Dans la liste Subregion, sélectionnez
eu-west-2b. -
Cliquez sur Create.
Important : un Subnet appartient à une seule Sous-région. Pour répartir les serveurs web dans deux Sous-régions, il faut donc deux Subnets privés.
2. Configurer l’accès Internet (Cockpit)
Section intitulée « 2. Configurer l’accès Internet (Cockpit) »Cette partie reprend la configuration du Lab 02 : une route vers un Internet Service pour le Subnet public, et une route vers un NAT Service pour les Subnets privés.
2.1 Créer l’Internet Service
Section intitulée « 2.1 Créer l’Internet Service »-
Dans le menu, sélectionnez Network > Internet Services.
-
Cliquez sur Create Internet Service.
-
Dans le champ Name, saisissez :
architecte-lab06-is -
Cliquez sur Create.
2.2 Associer l’Internet Service au Net
Section intitulée « 2.2 Associer l’Internet Service au Net »-
Cliquez sur l’icône d’association (épingle) à droite de l’Internet Service
architecte-lab06-is. -
Sélectionnez le Net
architecte-lab06-net. -
Cliquez sur Update.
2.3 Créer la route table publique
Section intitulée « 2.3 Créer la route table publique »-
Dans le menu, sélectionnez Network > Route Tables.
-
Cliquez sur Create Route Table.
-
Dans le champ Name, saisissez :
architecte-lab06-rt-public -
Dans le champ Net, sélectionnez
architecte-lab06-net. -
Cliquez sur Create.
2.4 Associer la route table publique au Subnet public
Section intitulée « 2.4 Associer la route table publique au Subnet public »-
Cliquez sur l’icône Manage Subnets à droite de la route table
architecte-lab06-rt-public. -
Sélectionnez le Subnet
architecte-lab06-pub-net. -
Cliquez sur Update.
2.5 Ajouter la route vers Internet
Section intitulée « 2.5 Ajouter la route vers Internet »-
Cliquez sur le nom de la route table
architecte-lab06-rt-public. -
Cliquez sur l’onglet Routes.
-
Cliquez sur Create Route.
-
Dans le champ Destination, sélectionnez All IPs (0.0.0.0/0).
-
Dans le champ Target, sélectionnez Internet Service puis choisissez
architecte-lab06-is. -
Cliquez sur Create.
2.6 Créer l’IP publique du NAT Service
Section intitulée « 2.6 Créer l’IP publique du NAT Service »-
Dans le menu, sélectionnez Network > Public IPs.
-
Cliquez sur Create Public IP.
-
Dans le champ Name, saisissez :
architecte-lab06-nat-ip -
Cliquez sur Create.
2.7 Créer le NAT Service
Section intitulée « 2.7 Créer le NAT Service »-
Dans le menu, sélectionnez Network > NAT Services.
-
Cliquez sur Create NAT Service.
-
Dans le champ Name, saisissez :
architecte-lab06-nat -
Dans le champ Subnet, sélectionnez le Net
architecte-lab06-net, puis le Subnet publicarchitecte-lab06-pub-net(10.0.1.0/24).Le NAT Service doit être placé dans le Subnet public : c’est le seul Subnet dont la route table mène à l’Internet Service. Dans un Subnet privé, le NAT Service ne pourrait pas joindre Internet.
-
Dans le champ Public IP, sélectionnez
architecte-lab06-nat-ip. -
Cliquez sur Create.
2.8 Créer la route table privée
Section intitulée « 2.8 Créer la route table privée »-
Dans le menu, sélectionnez Network > Route Tables.
-
Cliquez sur Create Route Table.
-
Dans le champ Name, saisissez :
architecte-lab06-rt-private -
Dans le champ Net, sélectionnez
architecte-lab06-net. -
Cliquez sur Create.
2.9 Ajouter la route vers le NAT Service
Section intitulée « 2.9 Ajouter la route vers le NAT Service »-
Cliquez sur le nom de la route table
architecte-lab06-rt-private. -
Cliquez sur l’onglet Routes.
-
Cliquez sur Create Route.
-
Dans le champ Destination, sélectionnez All IPs (0.0.0.0/0).
-
Dans le champ Target, sélectionnez NAT Service puis choisissez
architecte-lab06-nat. -
Cliquez sur Create.
2.10 Associer la route table privée aux deux Subnets privés
Section intitulée « 2.10 Associer la route table privée aux deux Subnets privés »-
Cliquez sur l’icône Manage Subnets à droite de la route table
architecte-lab06-rt-private. -
Sélectionnez les Subnets
architecte-lab06-private-net-aetarchitecte-lab06-private-net-b. -
Cliquez sur Update.
Remarque : une même route table peut être associée à plusieurs Subnets. Les deux Subnets privés ont besoin de la même route, vers le même NAT Service : une seule route table privée suffit.
Attention : terminez la partie 2 avant de créer les serveurs web. Au premier démarrage, Cloud-init télécharge Apache et PHP depuis Internet en passant par le NAT Service. Si la route vers le NAT Service n’existe pas encore, l’installation échoue.
3. Créer les Security Groups (Cockpit)
Section intitulée « 3. Créer les Security Groups (Cockpit) »Le lab utilise trois Security Groups, un par rôle :
| Security Group | Associé à | Règles entrantes |
|---|---|---|
architecte-lab06-sg-bastion | VM bastion | SSH (TCP 22) depuis votre adresse IP |
architecte-lab06-sg-lb | load balancer | HTTP (TCP 80) depuis 0.0.0.0/0 |
architecte-lab06-sg-web | serveurs web | SSH (TCP 22) depuis architecte-lab06-sg-bastion, HTTP (TCP 80) depuis architecte-lab06-sg-lb |
Créez les Security Groups dans l’ordre du tableau : les règles de architecte-lab06-sg-web font référence aux deux autres.
3.1 Créer le Security Group de la VM bastion
Section intitulée « 3.1 Créer le Security Group de la VM bastion »-
Dans le menu, sélectionnez Compute > Security Groups.
-
Cliquez sur Create Security Group.
-
Dans le champ Name, saisissez :
architecte-lab06-sg-bastion -
Dans le champ Description, saisissez :
Lab 06 - SSH vers la VM bastion depuis le poste du stagiaire -
Dans le champ Net, sélectionnez
architecte-lab06-net. -
Cliquez sur Create.
-
Ajoutez la règle entrante suivante :
- SSH : autoriser le port
22depuis My IP (votre adresse IP publique).
- SSH : autoriser le port
3.2 Créer le Security Group du load balancer
Section intitulée « 3.2 Créer le Security Group du load balancer »-
Cliquez sur Create Security Group.
-
Dans le champ Name, saisissez :
architecte-lab06-sg-lb -
Dans le champ Description, saisissez :
Lab 06 - HTTP vers le load balancer depuis Internet -
Dans le champ Net, sélectionnez
architecte-lab06-net. -
Cliquez sur Create.
-
Ajoutez la règle entrante suivante :
- HTTP : autoriser le port
80depuis0.0.0.0/0.
- HTTP : autoriser le port
Important : dans un Net, aucun Security Group n’est associé automatiquement à un load balancer : vous devez en créer un et l’indiquer à la création du load balancer. Un Security Group créé dans un Net contient une règle sortante initiale qui autorise tout le trafic sortant. Ne la supprimez pas : le load balancer en a besoin pour joindre ses VMs backend.
3.3 Créer le Security Group des serveurs web
Section intitulée « 3.3 Créer le Security Group des serveurs web »-
Cliquez sur Create Security Group.
-
Dans le champ Name, saisissez :
architecte-lab06-sg-web -
Dans le champ Description, saisissez :
Lab 06 - HTTP depuis le load balancer et SSH depuis la VM bastion -
Dans le champ Net, sélectionnez
architecte-lab06-net. -
Cliquez sur Create.
-
Ajoutez les règles entrantes suivantes :
- SSH : autoriser le port
22depuis le Security Grouparchitecte-lab06-sg-bastion; - HTTP : autoriser le port
80depuis le Security Grouparchitecte-lab06-sg-lb.
- SSH : autoriser le port
Remarque : les serveurs web n’acceptent le trafic HTTP que s’il vient du load balancer. Même si une IP publique leur était associée par erreur, ils resteraient inaccessibles en HTTP depuis Internet.
4. Déployer les VMs (Cockpit)
Section intitulée « 4. Déployer les VMs (Cockpit) »4.1 Créer la VM bastion
Section intitulée « 4.1 Créer la VM bastion »-
Dans le menu, sélectionnez Compute > VMs.
-
Cliquez sur Create VMs.
-
Dans le champ Name, saisissez :
architecte-lab06-vm-bastion -
Dans le champ Image, sélectionnez l’OMI ubuntu-22.04 la plus récente du propriétaire OUTSCALE.
-
Dans la section VM Type, laissez les valeurs par défaut (1 vCore, 1 Gio).
-
Dans la section Net :
- Décochez Public Cloud.
- Sélectionnez le Net
architecte-lab06-net. - Sélectionnez le Subnet
architecte-lab06-pub-net.
-
Dans la section Security Groups :
- Cochez Select one or more existing security groups.
- Sélectionnez le Security Group
architecte-lab06-sg-bastion.
-
Dans la section Key Pair, sélectionnez la paire de clés
architecte-lab01. -
Cliquez sur Create.
4.2 Associer une IP publique à la VM bastion
Section intitulée « 4.2 Associer une IP publique à la VM bastion »-
Dans le menu, sélectionnez Network > Public IPs.
-
Cliquez sur Create Public IP.
-
Dans le champ Name, saisissez :
architecte-lab06-vm-bastion-ip -
Cliquez sur Create.
-
Survolez la ligne de l’IP publique
architecte-lab06-vm-bastion-ip, puis cliquez sur l’icône de lien. La boîte de dialogue Link to VM s’affiche. -
Dans la liste, sélectionnez la VM
architecte-lab06-vm-bastion. -
Cliquez sur Link.
-
Dans le dashboard VMs, vérifiez que l’IP publique
architecte-lab06-vm-bastion-ipapparaît sur la ligne de la VMarchitecte-lab06-vm-bastion.
Remarque : vous pouvez aussi lier l’IP publique depuis le dashboard VMs, à partir de la ligne de la VM. La case facultative Auto-link the selected VM ajoute à la VM un tag qui relie de nouveau l’IP publique à chaque redémarrage : elle n’est pas nécessaire dans ce lab. Si l’association échoue, vérifiez que l’Internet Service
architecte-lab06-isest bien associé au Net (étape 2.2).
4.3 Créer le serveur web architecte-lab06-vm-web-a
Section intitulée « 4.3 Créer le serveur web architecte-lab06-vm-web-a »-
Dans le menu, sélectionnez Compute > VMs.
-
Cliquez sur Create VMs.
-
Dans le champ Name, saisissez :
architecte-lab06-vm-web-a -
Dans le champ Image, sélectionnez l’OMI ubuntu-22.04 la plus récente du propriétaire OUTSCALE.
-
Dans la section VM Type, laissez les valeurs par défaut (1 vCore, 1 Gio).
-
Dans la section Net :
- Décochez Public Cloud.
- Sélectionnez le Net
architecte-lab06-net. - Sélectionnez le Subnet
architecte-lab06-private-net-a.
-
Dans la section Security Groups :
- Cochez Select one or more existing security groups.
- Sélectionnez le Security Group
architecte-lab06-sg-web.
-
Dans la section Key Pair, sélectionnez la paire de clés
architecte-lab01. -
Dans l’onglet User Data / Cloud-init, comme dans le Lab 01 :
-
dans le champ Section OUTSCALE, saisissez :
filter_private_section=true -
dans le champ Free section / Cloud-init, saisissez le script suivant :
#cloud-configpackage_update: truepackages:- apache2- php- libapache2-mod-phpwrite_files:- path: /var/www/html/index.phpowner: www-data:www-datapermissions: "0644"content: |<?phpsession_start();$_SESSION['visites'] = ($_SESSION['visites'] ?? 0) + 1;?><!DOCTYPE html><html lang="fr"><head><meta charset="UTF-8"><title>OUTSCALE - Lab 06</title></head><body><h1>Lab 06 - Serveur web derrière un load balancer</h1><ul><li>Nom d'hôte : <?php echo htmlspecialchars(gethostname()); ?></li><li>Adresse IP du serveur : <?php echo htmlspecialchars($_SERVER['SERVER_ADDR'] ?? 'N/A'); ?></li><li>Adresse IP du client (REMOTE_ADDR) : <?php echo htmlspecialchars($_SERVER['REMOTE_ADDR'] ?? 'N/A'); ?></li><li>En-tête X-Forwarded-For : <?php echo htmlspecialchars($_SERVER['HTTP_X_FORWARDED_FOR'] ?? 'absent'); ?></li><li>Nombre de visites dans cette session : <?php echo $_SESSION['visites']; ?></li><li>Cookies reçus : <?php echo htmlspecialchars(implode(', ', array_keys($_COOKIE)) ?: 'aucun'); ?></li></ul></body></html>runcmd:- rm -f /var/www/html/index.html- systemctl enable --now apache2
-
-
Cliquez sur Create.
La page index.php affiche le nom d’hôte de la VM qui répond : c’est ce qui vous permettra de voir la répartition du trafic entre les deux serveurs web. Les autres lignes serviront à la partie 8 et au challenge.
4.4 Créer le serveur web architecte-lab06-vm-web-b
Section intitulée « 4.4 Créer le serveur web architecte-lab06-vm-web-b »Recommencez l’étape 4.3 avec les différences suivantes :
-
dans le champ Name, saisissez :
architecte-lab06-vm-web-b -
dans la section Net, sélectionnez le Subnet
architecte-lab06-private-net-b.
Les autres paramètres sont identiques, y compris le script Cloud-init.
4.5 Relever les adresses IP
Section intitulée « 4.5 Relever les adresses IP »Dans le dashboard VMs, attendez que les trois VMs soient à l’état running, puis relevez :
- l’IP publique de la VM bastion
architecte-lab06-vm-bastion(<IP_PUBLIQUE_BASTION>) ; - l’IP privée de la VM
architecte-lab06-vm-web-a, qui commence par10.0.2.(<IP_PRIVEE_WEB_A>) ; - l’IP privée de la VM
architecte-lab06-vm-web-b, qui commence par10.0.3.(<IP_PRIVEE_WEB_B>).
5. Vérifier les serveurs web via la VM bastion
Section intitulée « 5. Vérifier les serveurs web via la VM bastion »Avant de créer le load balancer, vérifiez que les deux serveurs web fonctionnent. Si un serveur web ne répond pas, le load balancer le considérera comme défaillant : il vaut mieux le détecter maintenant.
5.1 Configurer l’accès SSH par la VM bastion
Section intitulée « 5.1 Configurer l’accès SSH par la VM bastion »-
Ajoutez les lignes suivantes à votre fichier
~/.ssh/config, en remplaçant les valeurs entre chevrons :Host architecte-lab06-vm-bastionHostName <IP_PUBLIQUE_BASTION>User outscaleIdentityFile /chemin/vers/votre/outscale_architecte-lab01.rsaHost 10.0.*User outscaleIdentityFile /chemin/vers/votre/outscale_architecte-lab01.rsaProxyJump architecte-lab06-vm-bastionLe bloc
Host 10.0.*s’applique aux deux serveurs web : toute connexion SSH vers une IP du Net passe par la VM bastion.
5.2 Vérifier chaque serveur web
Section intitulée « 5.2 Vérifier chaque serveur web »-
Connectez-vous au serveur web
architecte-lab06-vm-web-a:Terminal window ssh <IP_PRIVEE_WEB_A>Lors de la première connexion, SSH vous demande d’accepter deux empreintes : celle de la VM bastion, puis celle du serveur web. Saisissez
yesà chaque fois. -
Attendez la fin de l’exécution de Cloud-init :
Terminal window cloud-init status --waitLa commande rend la main avec le résultat
status: done. Le résultatstatus: errorindique un échec de l’installation : vérifiez la route vers le NAT Service (étape 2.9). -
Affichez la page web servie localement par Apache :
Terminal window curl -s http://localhost/index.phpLe code HTML de la page s’affiche, avec le nom d’hôte de la VM (par exemple
ip-10-0-2-125). Les lignes « Adresse IP du client » et « X-Forwarded-For » n’ont pas encore d’intérêt ici : la requête vient de la VM elle-même. -
Quittez la VM avec la commande
exit. -
Recommencez les étapes 1 à 4 avec
<IP_PRIVEE_WEB_B>.
6. Créer le load balancer (octl)
Section intitulée « 6. Créer le load balancer (octl) »À partir de cette partie, vous travaillez dans le terminal de votre poste avec octl. Vous enregistrez les identifiants des ressources dans des variables du shell, comme dans le Lab 05.
6.1 Vérifier la configuration d’octl
Section intitulée « 6.1 Vérifier la configuration d’octl »-
Affichez le profil actif :
Terminal window octl profile currentLe profil
defaults’affiche, avec la Régioneu-west-2. Si la commande échoue, reprenez la partie 2 du Lab 05.
6.2 Récupérer les identifiants des ressources
Section intitulée « 6.2 Récupérer les identifiants des ressources »Le load balancer doit être créé dans le Subnet public, avec le Security Group architecte-lab06-sg-lb. octl attend leurs identifiants, et non leurs noms.
-
Récupérez l’identifiant du Subnet public :
Terminal window SUBNET_ID=$(octl iaas subnet list --tag-value architecte-lab06-pub-net \-o text --jq '.SubnetId')echo $SUBNET_ID--tag-valuefiltre les Subnets sur la valeur d’un tag. Dans Cockpit, le champ Name est enregistré dans le tagNamede la ressource.- L’identifiant du Subnet s’affiche (il commence par
subnet-).
-
Récupérez l’identifiant du Security Group du load balancer :
Terminal window SG_LB_ID=$(octl iaas securitygroup list --name architecte-lab06-sg-lb \-o text --jq '.SecurityGroupId')echo $SG_LB_IDL’identifiant du Security Group s’affiche (il commence par
sg-).
Remarque : si une variable est vide, vérifiez l’orthographe du nom de la ressource dans Cockpit. Si une variable contient plusieurs identifiants, plusieurs ressources portent le même nom dans votre compte : supprimez les ressources en trop.
6.3 Créer le load balancer
Section intitulée « 6.3 Créer le load balancer »-
Créez le load balancer
architecte-lab06-lb:Terminal window octl iaas loadbalancer create \--name architecte-lab06-lb \--type internet-facing \--subnet $SUBNET_ID \--security-group $SG_LB_ID \--listener-load-balancer-protocol HTTP \--listener-load-balancer-port 80 \--listener-backend-protocol HTTP \--listener-backend-port 80--type internet-facing: le load balancer est relié à Internet et reçoit un nom DNS public. Un load balancerinternalne serait joignable que depuis le Net.--subnet: le Subnet dans lequel le load balancer est créé. Un load balancer relié à Internet doit être créé dans un Subnet public.--security-group: le Security Group qui filtre le trafic reçu par le load balancer.- Les options
--listener-*définissent le listener : le load balancer écoute en HTTP sur le port80(--listener-load-balancer-*) et transmet les requêtes en HTTP au port80des VMs backend (--listener-backend-*).
octl affiche la description du load balancer créé, dont son nom DNS (
DnsName).
Conseil : la ligne
Resolving alias to [...]indique l’appel de l’API OUTSCALE exécuté par octl : ici,CreateLoadBalancer, avec le paramètreListeners.
6.4 Configurer le health check
Section intitulée « 6.4 Configurer le health check »Le load balancer envoie régulièrement une requête de contrôle, le health check, à chaque VM backend. Une VM backend qui ne répond pas correctement est considérée comme défaillante : elle quitte l’état UP et ne reçoit plus de trafic.
Par défaut, le health check est une connexion TCP sur le port 80, toutes les 30 secondes, et une VM backend n’est considérée comme saine qu’après 10 contrôles réussis consécutifs, soit 5 minutes. Pour le lab, configurez un health check HTTP plus rapide :
-
Modifiez le health check du load balancer :
Terminal window octl iaas loadbalancer update architecte-lab06-lb \--health-check-protocol HTTP \--health-check-port 80 \--health-check-path /index.php \--health-check-check-interval 10 \--health-check-timeout 5 \--health-check-healthy-threshold 2 \--health-check-unhealthy-threshold 2Option Valeur Signification --health-check-protocol,--health-check-port,--health-check-pathHTTP,80,/index.phpLe load balancer demande la page /index.phpà la VM backend. Seule une réponse HTTP200est un succès.--health-check-check-interval10Une requête de contrôle toutes les 10 secondes. --health-check-timeout5Sans réponse après 5 secondes, le contrôle échoue. --health-check-healthy-threshold22 succès consécutifs : la VM backend est saine (état UP).--health-check-unhealthy-threshold22 échecs consécutifs : la VM backend est défaillante et quitte l’état UP. -
Vérifiez la configuration du load balancer :
Terminal window octl iaas loadbalancer describe architecte-lab06-lbVérifiez notamment :
LoadBalancerType:internet-facing;Listeners: un listener HTTP80vers HTTP80;HealthCheck: les valeurs de l’étape précédente ;SecurityGroups: l’identifiant$SG_LB_ID;DnsName: le nom DNS public du load balancer.
Remarque : un health check TCP vérifie seulement que le port est ouvert. Un health check HTTP vérifie que l’application répond : une VM dont Apache fonctionne mais dont la page
index.phpest absente est détectée comme défaillante.
6.5 Retrouver le load balancer dans Cockpit
Section intitulée « 6.5 Retrouver le load balancer dans Cockpit »-
Dans Cockpit, sélectionnez Load Balancing Unit > Load Balancers.
-
Cliquez sur le nom du load balancer
architecte-lab06-lbet consultez ses onglets System, Listeners et Backend VMs (aucune VM backend pour le moment).
octl et Cockpit appellent la même API OUTSCALE : une ressource créée avec l’un est visible et modifiable avec l’autre.
7. Enregistrer les VMs backend (octl)
Section intitulée « 7. Enregistrer les VMs backend (octl) »Le load balancer existe, mais aucune VM backend ne lui est encore associée : il ne peut transmettre aucune requête.
7.1 Associer les serveurs web au load balancer
Section intitulée « 7.1 Associer les serveurs web au load balancer »-
Récupérez les identifiants des deux serveurs web, séparés par une virgule :
Terminal window VM_IDS=$(octl iaas vm list \--tag-value architecte-lab06-vm-web-a,architecte-lab06-vm-web-b \--state-name running \-o text --jq '.VmId' | paste -sd, -)echo $VM_IDSDeux identifiants s’affichent, séparés par une virgule (ils commencent par
i-). -
Associez les deux VMs au load balancer :
Terminal window octl iaas api LinkLoadBalancerBackendMachines \--LoadBalancerName architecte-lab06-lb \--BackendVmIds $VM_IDSLa réponse contient seulement un
RequestId: l’association a été acceptée.
Remarque : octl ne propose pas encore de commande courte pour cette action : vous appelez directement la méthode
LinkLoadBalancerBackendMachinesde l’API OUTSCALE avecoctl iaas api, comme présenté au Lab 05. Les options reprennent les noms des paramètres de l’API.
7.2 Vérifier l’état des VMs backend
Section intitulée « 7.2 Vérifier l’état des VMs backend »-
Affichez l’état des VMs backend :
Terminal window octl iaas loadbalancer backends architecte-lab06-lbLe tableau affiche l’état de chaque VM backend. L’état
UPindique que la VM backend a réussi le health check et reçoit du trafic. Une VM backend qui échoue au health check quitte l’étatUPet ne reçoit plus de trafic.Terminal window ┌────────────┬───────┐│ VM │ State │├────────────┼───────┤│ i-062e4d29 │ UP ││ i-bfaca5a8 │ UP │└────────────┴───────┘ -
Relancez la commande jusqu’à ce que les deux VMs backend soient à l’état
UP. Avec le health check de l’étape 6.4, cela prend environ 30 secondes. -
Dans Cockpit, ouvrez l’onglet Backend VMs du load balancer
architecte-lab06-lb: les deux serveurs web y apparaissent à l’étatUP.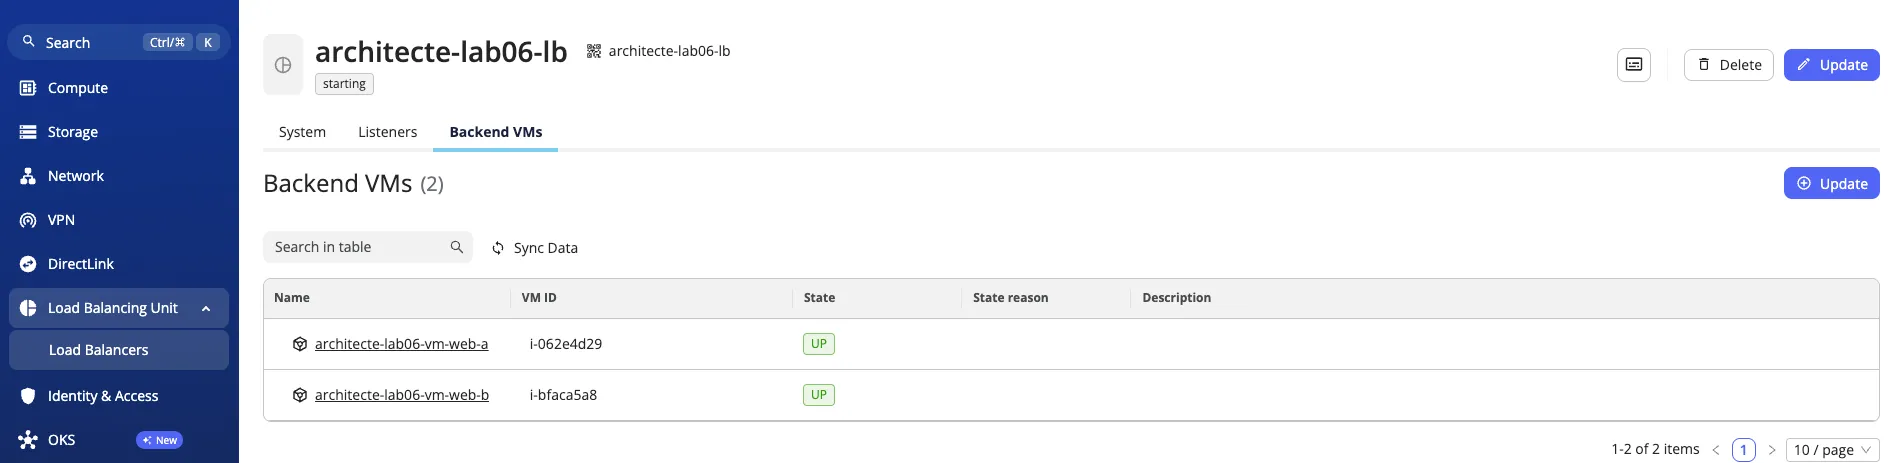
Attention : si une VM backend n’atteint pas l’état
UP, vérifiez dans l’ordre : la pageindex.phpsur la VM (partie 5), la règle HTTP depuisarchitecte-lab06-sg-lbdansarchitecte-lab06-sg-web(étape 3.3), puis le chemin/index.phpdu health check (étape 6.4).
8. Tester la répartition de charge
Section intitulée « 8. Tester la répartition de charge »8.1 Récupérer le nom DNS du load balancer
Section intitulée « 8.1 Récupérer le nom DNS du load balancer »-
Enregistrez le nom DNS du load balancer dans la variable
LB_DNS:Terminal window LB_DNS=$(octl iaas loadbalancer describe architecte-lab06-lb -o text --jq '.DnsName')echo $LB_DNSLe nom DNS est composé du nom du load balancer et de l’endpoint LBU de la Région, par exemple
architecte-lab06-lb-<IDENTIFIANT>.eu-west-2.lbu.outscale.com.
Remarque : le nom DNS peut mettre quelques minutes à être résolu après la création du load balancer. Si
curlaffiche une erreur de résolution, patientez puis relancez la commande.
8.2 Observer la répartition du trafic
Section intitulée « 8.2 Observer la répartition du trafic »-
Envoyez six requêtes au load balancer et affichez le nom d’hôte de la VM qui répond :
Terminal window for i in 1 2 3 4 5 6; docurl -s http://$LB_DNS/ | grep "Nom d"doneLe résultat ressemble à ceci, avec vos propres adresses :
Terminal window <li>Nom d'hôte : ip-10-0-2-125</li><li>Nom d'hôte : ip-10-0-3-74</li><li>Nom d'hôte : ip-10-0-2-125</li><li>Nom d'hôte : ip-10-0-3-74</li><li>Nom d'hôte : ip-10-0-2-125</li><li>Nom d'hôte : ip-10-0-3-74</li>Les noms d’hôte des deux serveurs web alternent : le load balancer répartit les requêtes entre ses VMs backend à tour de rôle (mode round-robin). Le nom d’hôte contient l’IP privée de la VM :
10.0.2.xpourarchitecte-lab06-vm-web-a,10.0.3.xpourarchitecte-lab06-vm-web-b. -
Ouvrez l’URL
http://<LB_DNS>dans votre navigateur, en remplaçant<LB_DNS>par la valeur de la variableLB_DNS. La page du Lab 06 s’affiche.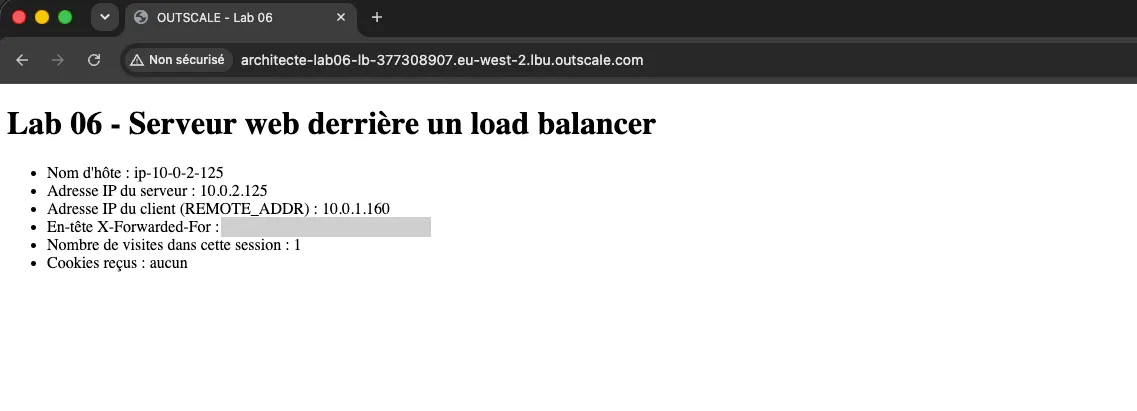
8.3 Retrouver l’adresse IP du client
Section intitulée « 8.3 Retrouver l’adresse IP du client »Derrière un load balancer, le serveur web ne voit plus directement l’adresse IP de l’utilisateur. Dans cette étape, vous vérifiez où cette adresse se retrouve.
-
Affichez les deux lignes de la page qui concernent le client :
Terminal window curl -s http://$LB_DNS/ | grep -E "client|Forwarded"Le résultat ressemble à ceci :
Terminal window <li>Adresse IP du client (REMOTE_ADDR) : 10.0.1.160</li><li>En-tête X-Forwarded-For : 203.0.113.25</li> -
Affichez l’IP privée du load balancer :
Terminal window octl iaas loadbalancer describe architecte-lab06-lb -o text --jq '.PrivateIp'Elle est identique à l’adresse de la ligne Adresse IP du client (REMOTE_ADDR) : pour le serveur web, le client est le load balancer, et non votre poste.
-
Affichez votre adresse IP publique :
Terminal window curl -s https://api.ipify.orgElle est identique à la dernière adresse de la ligne En-tête X-Forwarded-For : le load balancer ajoute à chaque requête HTTP qu’il transmet l’adresse IP qui s’est connectée à lui.
Si votre poste passe par un proxy d’entreprise, la ligne contient plusieurs adresses séparées par des virgules, par exemple
198.51.100.7, 203.0.113.25. Chaque intermédiaire ajoute l’adresse qu’il a reçue à la fin de la liste : la première est celle de votre poste vue par le proxy, la dernière est celle du proxy, ajoutée par le load balancer.
Remarque : une application placée derrière un load balancer doit lire l’en-tête
X-Forwarded-For, et non l’adresse de la connexion, pour connaître l’adresse IP de l’utilisateur, par exemple pour la journaliser ou filtrer les accès.
8.4 Simuler la panne d’une Sous-région
Section intitulée « 8.4 Simuler la panne d’une Sous-région »-
Dans Cockpit, arrêtez la VM
architecte-lab06-vm-web-a(Stop). -
Après une vingtaine de secondes, affichez l’état des VMs backend :
Terminal window octl iaas loadbalancer backends architecte-lab06-lbLa VM
architecte-lab06-vm-web-aquitte l’étatUP. -
Relancez la boucle de l’étape 8.2 : toutes les requêtes sont servies par
architecte-lab06-vm-web-b. L’application reste accessible. -
Dans Cockpit, redémarrez la VM
architecte-lab06-vm-web-a(Start), puis vérifiez qu’elle repasse à l’étatUP.
Remarque : si la VM
architecte-lab06-vm-web-an’apparaît plus dans la liste des VMs backend après son redémarrage, associez-la de nouveau au load balancer avec la commande de l’étape 7.1.
Validation du lab
Section intitulée « Validation du lab »Pour valider votre lab, vérifiez les points suivants :
- Le Net
architecte-lab06-netcontient le Subnet publicarchitecte-lab06-pub-netet les Subnets privésarchitecte-lab06-private-net-a(eu-west-2a) etarchitecte-lab06-private-net-b(eu-west-2b). - Les deux serveurs web n’ont pas d’IP publique et servent la page
index.php(partie 5). octl iaas loadbalancer describe architecte-lab06-lbaffiche un load balancerinternet-facing, avec un listener HTTP80et un health check HTTP sur/index.php.octl iaas loadbalancer backends architecte-lab06-lbaffiche les deux VMs backend à l’étatUP.- La boucle
curlde l’étape 8.2 affiche alternativement les noms d’hôte des deux serveurs web. - La page indique l’IP privée du load balancer dans REMOTE_ADDR et votre adresse IP publique dans l’en-tête X-Forwarded-For (étape 8.3).
- Quand un serveur web est arrêté, l’application reste accessible par le load balancer.
Challenge
Section intitulée « Challenge »Les sessions persistantes
Section intitulée « Les sessions persistantes »Relancez plusieurs fois la commande suivante. Elle conserve les cookies reçus dans le fichier cookies.txt et les renvoie à chaque requête, comme un navigateur :
rm -f cookies.txtfor i in 1 2 3 4; do curl -s -c cookies.txt -b cookies.txt http://$LB_DNS/ | grep -E "Nom d|visites"doneLe nom d’hôte alterne et le nombre de visites n’augmente pas à chaque requête : chaque serveur web stocke les sessions PHP sur son propre disque et ne compte que les requêtes qu’il a lui-même servies.
Le mécanisme de sticky session (session persistante), aussi appelé affinité de session, résout ce problème : le load balancer ajoute un cookie de stickiness à sa réponse, puis envoie toutes les requêtes qui présentent ce cookie à la même VM backend.
Avec octl :
- Créez une politique de sessions persistantes basée sur une durée, nommée
architecte-lab06-sticky, dont le cookie expire après 300 secondes. - Activez cette politique sur le listener du port
80du load balancer. - Relancez la boucle
curlci-dessus : le nom d’hôte doit rester le même et le nombre de visites doit augmenter à chaque requête.
Pour plus d’informations, consultez la documentation OUTSCALE sur les sessions persistantes.
Question : Les sessions persistantes répartissent-elles toujours la charge de façon équilibrée entre les VMs backend ? Que se passe-t-il pour un utilisateur si la VM backend à laquelle il est attaché devient défaillante ?
💡 Correction — Création et activation de la politique de sessions persistantes
octl iaas loadbalancerpolicy create \  --load-balancer-name architecte-lab06-lb \  --policy-name architecte-lab06-sticky \  --policy-type load_balancer \  --cookie-expiration-period 300
octl iaas loadbalancer update architecte-lab06-lb \  --port 80 \  --policy-name architecte-lab06-sticky
--policy-type load_balancercrée une politique basée sur une durée : le cookie de stickiness est généré par le load balancer et expire après--cookie-expiration-periodsecondes. Le typeappsuit au contraire la durée de vie d’un cookie de l’application (option--cookie-name).- La politique ne fonctionne qu’avec un listener HTTP ou HTTPS. La commande
octl iaas loadbalancer updatel’active sur le listener du port indiqué par--port.
La ligne Cookies reçus de la page affiche maintenant, en plus de PHPSESSID, le cookie de stickiness ajouté par le load balancer.
💡 Correction — Question du challenge
Non. Avec les sessions persistantes, le load balancer répartit les utilisateurs et non plus les requêtes. Si quelques utilisateurs envoient beaucoup de requêtes, la VM backend à laquelle ils sont attachés est plus chargée que les autres.
Si cette VM backend devient défaillante, le load balancer envoie les requêtes de l’utilisateur à une autre VM backend, qui ne connaît pas sa session : l’utilisateur perd les données de session stockées sur la VM défaillante (panier, authentification, etc.).
Pour éviter ces deux limites, une application peut stocker ses sessions hors des VMs backend, dans une base de données ou un cache partagé : toutes les VMs backend connaissent alors toutes les sessions, et les sessions persistantes deviennent inutiles.
Nettoyage du lab
Section intitulée « Nettoyage du lab »Attention : avant de supprimer une ressource, vérifiez qu’elle n’est pas utilisée par d’autres labs.
Ressources à conserver pour les labs suivants
Section intitulée « Ressources à conserver pour les labs suivants »Les ressources de ce lab ne sont pas réutilisées dans les labs suivants. Conservez uniquement :
- la paire de clés
architecte-lab01et son fichieroutscale_architecte-lab01.rsa; - octl et son profil
default.
Ressources à supprimer
Section intitulée « Ressources à supprimer »Supprimez les ressources dans l’ordre suivant : une ressource encore utilisée par une autre ne peut pas être supprimée.
-
Supprimer le load balancer avec octl, en confirmant la suppression avec Yes :
architecte-lab06-lb
Terminal window octl iaas loadbalancer delete architecte-lab06-lbLa politique de sessions persistantes est supprimée avec le load balancer.
-
Supprimer les VMs (Terminate) dans Cockpit :
architecte-lab06-vm-web-aarchitecte-lab06-vm-web-barchitecte-lab06-vm-bastion
-
Supprimer le NAT Service :
architecte-lab06-nat
-
Supprimer les IPs publiques (Release) :
architecte-lab06-nat-iparchitecte-lab06-vm-bastion-ip
-
Supprimer les Security Groups, en commençant par celui qui fait référence aux deux autres :
architecte-lab06-sg-webarchitecte-lab06-sg-lbarchitecte-lab06-sg-bastion
-
Supprimer les route tables :
architecte-lab06-rt-privatearchitecte-lab06-rt-public
-
Dissocier puis supprimer l’Internet Service :
architecte-lab06-is
-
Supprimer les Subnets :
architecte-lab06-private-net-aarchitecte-lab06-private-net-barchitecte-lab06-pub-net
-
Supprimer le Net :
architecte-lab06-net
-
Supprimer les fichiers locaux :
cookies.txt- les blocs
Host architecte-lab06-vm-bastionetHost 10.0.*de votre fichier~/.ssh/config
Remarque : si la suppression du Security Group
architecte-lab06-sg-lbéchoue juste après celle du load balancer, attendez une minute : la suppression complète du load balancer peut prendre quelques instants.